Inspección y eliminación de código malicioso en HWP
Una herramienta de escritorio que analiza flujos internos de documentos HWP. Implementé análisis binario y firmas de archivo y conecté un servicio externo de inspección.
Pantallas
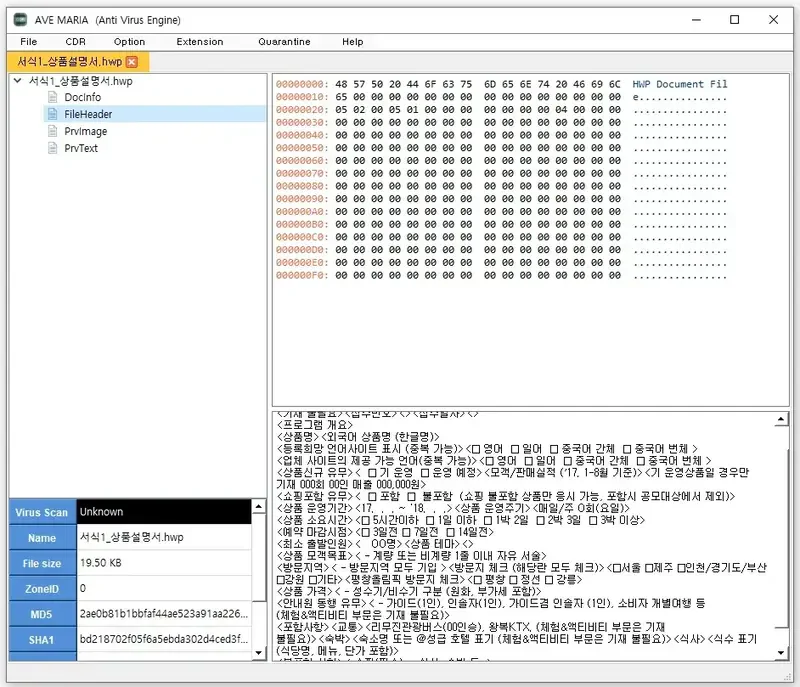
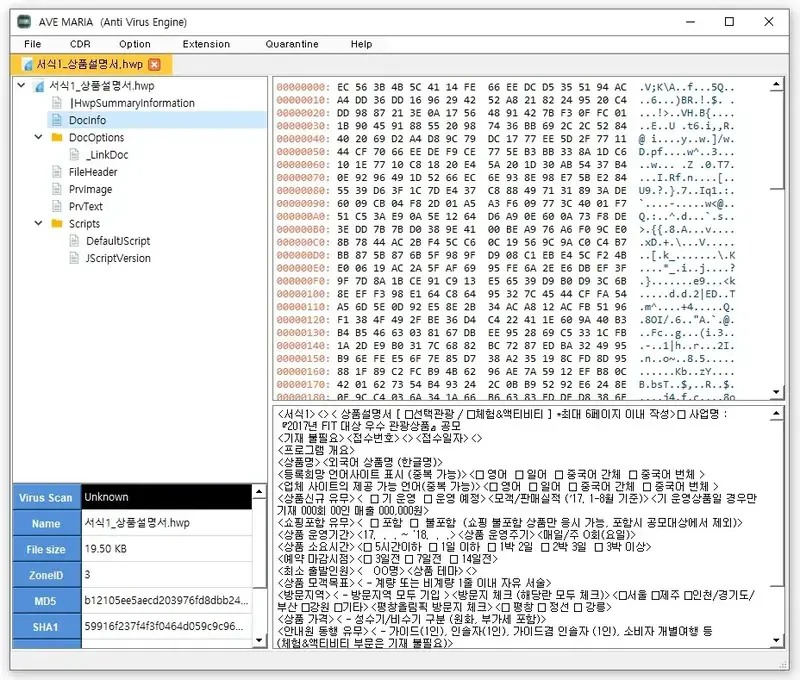
Inspección de la estructura interna
Analicé binarios OLE2 para revisar y procesar cada flujo. Las firmas hexadecimales identifican extensiones falsas; adapté una biblioteca existente donde fue necesario.
Interfaz y análisis externo
Desarrollé la interfaz con Python y PyQt5 e integré VirusTotal para combinar el análisis interno con un servicio externo.