Inspection et suppression de code malveillant dans HWP
Un outil de bureau qui inspecte les flux internes des documents HWP. J’ai réalisé l’analyse binaire et les signatures de fichiers et intégré un service externe de détection.
Écrans
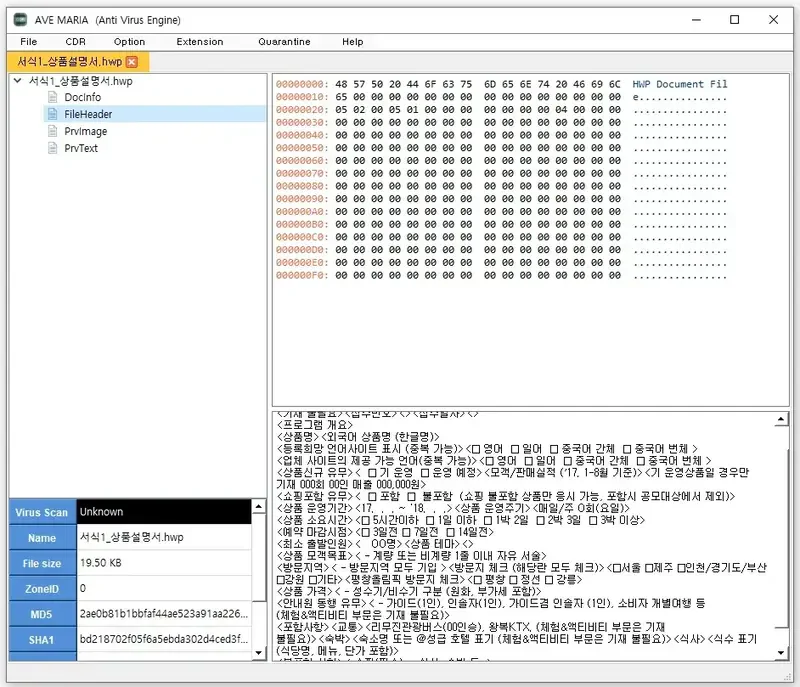
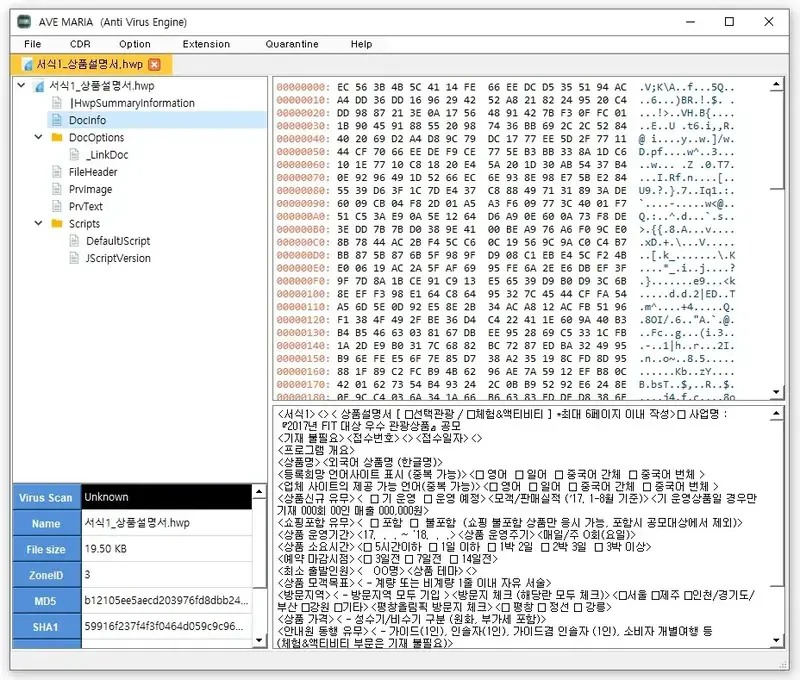
Examiner la structure interne
J’ai analysé directement les binaires OLE2 pour traiter chaque flux. Les signatures hexadécimales identifient les extensions déguisées ; une bibliothèque a été adaptée au besoin.
Interface et analyse externe
J’ai construit l’interface avec Python et PyQt5 et intégré VirusTotal pour combiner analyse interne et service externe.